هشدار امنیتی Synology | انتشار دو اطلاعیه مهم با شدت بحرانی و بالا
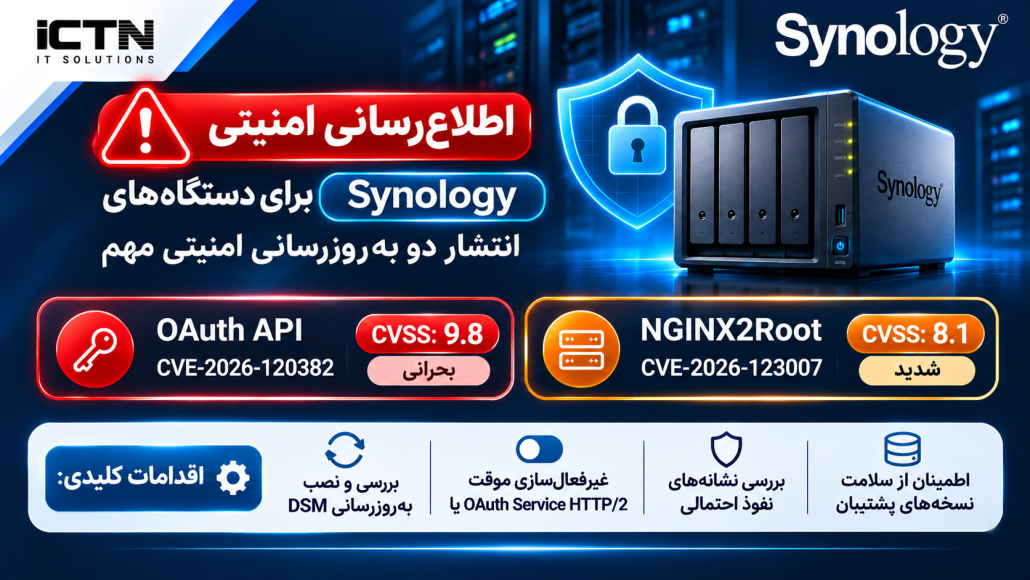
🚨 هشدار امنیتی Synology | انتشار دو اطلاعیه مهم با شدت بحرانی و بالا
شرکت Synology از دو آسیبپذیری امنیتی در محصولات خود خبر داده است:
🔴 OAuth API | CVE-2026-120382
امتیاز CVSS: 9.8 (بحرانی)
این آسیبپذیری میتواند بدون نیاز به احراز هویت، امکان خواندن و نوشتن فایلهای دلخواه و اختلال در سرویس را فراهم کند.
🟠 NGINX2Root | CVE-2026-123007
امتیاز CVSS: 8.1 (شدید)
این آسیبپذیری در پیکربندیهای NGINX مبتنی بر HTTP/2 مطرح شده و میتواند منجر به اختلال سرویس و در شرایط خاص اجرای کد شود.
🛡️ اقدامات امنیتی پیشنهادی:
✅ بررسی نسخه DSM و نصب اصلاحیههای منتشرشده
✅ غیرفعالسازی موقت OAuth Service یا HTTP/2 در صورت نیاز، تا زمان نصب اصلاحیه
✅ بررسی حسابهای مدیریتی، فعالیتهای مشکوک و وضعیت Security Advisor
✅ اطمینان از سلامت نسخههای پشتیبان و قابلیت بازیابی اطلاعات
⚠️ راهکارهای موقت، جایگزین نصب اصلاحیههای امنیتی نیستند.
🔗 اطلاعیههای رسمی Synology:
https://www.synology.com/en-global/security/advisory/Synology_SA_26_21
https://www.synology.com/en-global/security/advisory/Synology_SA_26_20
iCTN | امنیت زیرساخت با پایش و بهروزرسانی مستمر
#Synology #CyberSecurity #NAS #DSM #VulnerabilityManagement #ICTN #امنیت_سایبری #امنیت_شبکه #امنیت_اطلاعات



 تهران،سعادت آباد،میدان فرهنگ،ساختمان سهند،طبقه پنجم،واحد 15
 982132868000+
 info[@]ictn[.]ir
دیدگاه خود را ثبت کنید
تمایل دارید در گفتگوها شرکت کنید؟در گفتگو ها شرکت کنید.