هشدار امنیتی بحرانی در Sophos Firewall | آسیب‌پذیری با امتیاز 9.8

🚨 **هشدار امنیتی بحرانی در Sophos Firewall | آسیب‌پذیری با امتیاز 9.8**

شرکت **Sophos** در اطلاعیه امنیتی مورخ ۶ نوامبر ۲۰۲۶، از شناسایی یک آسیب‌پذیری بحرانی در هسته لینوکس (Linux Kernel) فایروال‌های Sophos خبر داده است.

این آسیب‌پذیری از نوع **Use-After-Free (UAF)** بوده و در بخش پردازش ارتباطات TCP قرار دارد. در شرایط خاص، مهاجم می‌تواند بدون نیاز به احراز هویت، از راه دور از این ضعف امنیتی سوءاستفاده کرده و زمینه اجرای کد با سطح دسترسی Kernel را فراهم کند.

🔍 **مشخصات آسیب‌پذیری:**

🔴 شناسه: CVE-2026-98432

🔴 شدت: Critical (بحرانی)

🔴 امتیاز CVSS: 9.8 از 10

🔴 مؤلفه آسیب‌پذیر: Linux Kernel / TCP

🔴 نوع تهدید: احتمال اجرای کد از راه دور (RCE)

🛡️ **وضعیت اصلاحیه امنیتی**

طبق اعلام Sophos، اصلاحیه امنیتی (Hotfix) با شناسه **HF110626.1** برای نسخه‌های زیر منتشر شده است:

▪️ SFOS 23.0 GA

▪️ SFOS 23.0 EAP1

▪️ SFOS 22.0 MR3

برای سایر نسخه‌ها، لازم است وضعیت انتشار اصلاحیه و توصیه‌های رسمی Sophos بررسی شود.

⚙️ **اقدامات امنیتی پیشنهادی:**

✅ بررسی نسخه Firmware فایروال

✅ بررسی وضعیت دریافت و نصب Hotfix از طریق Device Console یا SSH با دستور:

`system hotfix list`

✅ فعال‌سازی دریافت خودکار Hotfix در صورت غیرفعال بودن با دستور:

`system hotfix enable`

✅ نصب اصلاحیه امنیتی در اولین فرصت

⚠️ **نکته بسیار مهم:**

نصب این Hotfix مستلزم **راه‌اندازی مجدد (Restart)** دستگاه است. بنابراین، اجرای آن باید با برنامه‌ریزی مناسب و درنظرگرفتن احتمال قطعی سرویس‌های شبکه انجام شود.

با توجه به شدت این آسیب‌پذیری، بررسی وضعیت فایروال‌های سازمانی و اعمال اصلاحیه امنیتی باید در اولویت اقدامات تیم‌های فناوری اطلاعات قرار گیرد.

🔗 **برای دریافت به‌روزرسانی Firmware فایروال Sophos:**

https://sf.ictn.ir/Patch

در صورت نیاز به راهنمایی یا پشتیبانی، با کارشناسان **iCTN** در ارتباط باشید.

📌 **منبع رسمی Sophos:**

https://community.sophos.com/sophos-xg-firewall/b/blog/posts/sophos-firewall-hotfix-for-cve-2026-98432-kernel-vulnerability

🔐 **امنیت زیرساخت یک اقدام مقطعی نیست؛ به‌روزرسانی به‌موقع و پایش مستمر، ضرورتی برای حفاظت از شبکه‌های سازمانی است.**

#Sophos #SophosFirewall #CyberSecurity #CVE202698432 #Firewall #NetworkSecurity #LinuxKernel #VulnerabilityManagement #ICTN #امنیت_سایبری #امنیت_شبکه #امنیت_اطلاعات

بروز رسانیDrive SSD فایروال های سوفوس

بروز رسانیDrive SSD فایروال های سوفوس
طبق اعلام شرکت سوفوس، Firmware جدیدی برای SSD Drive دستگاه های XGS سوفوس برای بهبود کارایی دستگاه ها متنشر شده است.
مراحل نصب این بروز رسانی به شرح ذیل می باشد:
1. مرحله اول:
دانلود اتوماتیک Firmware جدید SSD Drive:
برای دریافت این Firmware کافیست قابلیت نصب Hotfix به صورت خودکار روی دستگاه فعال باشد. برای بررسی فعال بودن این قابلیت، در کنسول CLI ، گزینه4 (Device Console) را انتخاب کنید.
فرمان system hotfix show را وارد کنید و از enable/disable بودن آن مطمئن شوید.
در صورت غیرفعال بودن، با فرمان system hotfix enable ، آن را فعال نمایید.
2. مرحله دوم:
نصب Firmware جدید SSD Drive:
نصب باید به صورت دستی انجام شود و بعد از آن دستگاه نیاز به یک ریبوت دارد. برای اینکار در کنسول CLI گزینه 4(Device Console) را انتخاب کنید.
فرمان system ssd update را وارد کنید. تاییدیه نصب Firmware و ریبوت شدن دستگاه را صادر کنید.
Firmware SSD دستگاه بعد از ریبوت شدن بروز رسانی خواهد شد.
تذکر: در صورتی که دستگاه بعد از حداکثر 10 دقیقه ریبوت نشد باید دستگاه را به صورت دستی ریبوت کنید(کابل برق دستگاه را جدا کنید و مجددا بعد از دو دقیقه وصل نمایید و دستگاه را روشن کنید).

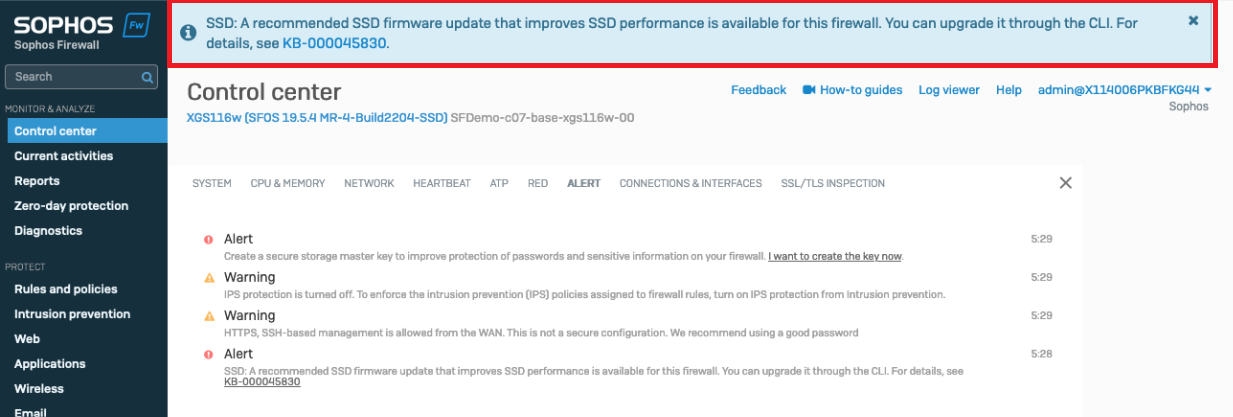
Banner

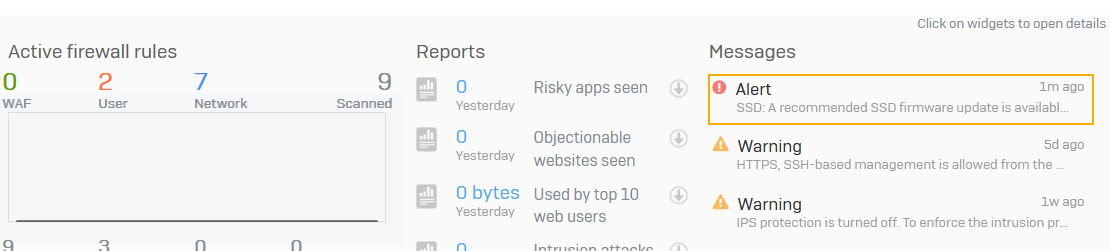
Alert

Expanded alert

برای دریافت اطلاعات بیشتر می توانید به لینک ذیل مراجعه نمایید.

https://support.sophos.com/support/s/article/KB-000045830?language=en_US

انتشار نسخه 19.5M3 فایروال سوفوس

مفهوم امنیت شبکه یک چالش پویا و متغیر است که دائم به بروزرسانی نیاز دارد. شرکت سوفوس به منظور پوشش دهی به تهدیدات امنیتی جدید، به طور متناوب نسخه‌های جدیدی از Firmware تهیه و ارائه می‌کند. برای حفاظت بیشتر در برابر تهدیدات امنیتی، همیشه از آخرین نسخه Firmware (در حال حاضر نسخه 19.5.3) برای فایروال سوفوس خود استفاده نمایید.

شرکت سوفوس در تاریخ 26 بهمن 1401 با انتشار نسخه 19.5MR-1 از سیستم عامل SFOS خود برای دستگاههای UTM، اقدام به اضافه کردن توانمندی های زیر نمود:

– پشتیبانی از ارتباطات 5G: در صورت استفاده از ماژول امکان اتصال سیم کارت های  5G را با استفاده از باندهای زیر 6 گیگاهرتز 5G فعال می شود که از حداکثر سرعت دانلود تا 4.5 گیگابیت بر ثانیه پشتیبانی می کند.

– بهبود مدیریت مسیر SD-WAN: با استفاده از این قابلیت می‌توانید مسیریاب های SD-WAN را در لابلای مسیریابی موجود خود جابجا کنید و همچنین امکان توزیع بار در این مکانیزم به کارکرد دستگاه اضافه شده است.

– ایجاد کنترل در ارتقاء سیستم عامل: صورت تلاش برای ارتقا به نسخه‌ای که در دستگاه شما پشتیبانی نمی‌شود، دستگاه با یک پیام هشدار، خطر بازگشت به تنظیمات اولیه دستگاه را اعلام میکند.

– مدیریت پشتیبان: نسخه سیستم عامل در نام فایل پشتیبان گنجانده شده است تا به شما در شناسایی نسخه های موجود کمک کند.


همچنین در تاریخ 19 اردیبهشت 1402 با انتشار نسخه 19.5MR-2 مجددا بهبودهای زیر را به سیستم عامل دستگاههای خود اضافه نمود:

– مسیریابی پویا: بهبودی در مکانیزم مسیریابی فایروال انجام شده که امکان پشتیبانی از 4000 گروه را ایجاد نموده است. این تغییر باعث مقیاس پذیری بیشتری در استقرار مسیریابی پویا ارائه می دهد.

– این نسخه دو دستورالعمل امنیتی را اجرا می‌کند که به سخت‌تر شدن دسترسی غیر مجاز به فایروال شما و محافظت از فایروال شما در برابر حملات کمک می‌کند.

1- اجباری نمودن تنظیمات دسترسی کنسول مدیریت وب از آدرس های IP خاص WAN

2- حذف دسترسی WAN استفاده نشده به کنسول مدیریت وب و پورتال کاربر بعد از 90 روز بلااستفاده بودن


نهایتا در تاریخ 11 مرداد 1402 با انتشار نسخه 19.5M3 آخرین بهبودهای خود را به شکل زیر را اعمال نمود:


– ایجاد امکان ادغام با  Akamai SIA و Cloudflare Magic WAN که می‌توان با استفاده از SD-WAN اضافی و انعطاف‌پذیر از طریق IPsec VPN یا تونل‌های GRE، ترافیک را از Sophos Firewall به این سرویس دهنده ها هدایت کرد.

– همچنین این نسخه بیش از 65 مشکل مهم عملکرد دستگاه و عدم پایداری را حل می‌کند.

– بروزرسانی جدید نرم افزاری SSD ها: سیستم‌افزار به‌روزرسانی‌شده SSD برای دستگاه‌های 1U زیر در دسترس است: XGS 2100، 2300، 3100، 3300، و 4300 که بروزرسانی جدید عملکرد و قابلیت اطمینان SSD را بهینه می کند.

توصیه می شود که همیشه دستگاه فایروال خود را به آخرین نسخه آن ارتقا داده و از نصب آخرین بروز رسانی های امنیتی آن اطمینان حاصل کنید.اگر در حال حاضر از نسخه های قدیمی استفاده میکنید ؛ جهت ارتقا به آخرین نسخه و کسب اطلاعات بیشتر با کارشناسان فروش شرکت iCTN با شماره تلفن 22139230-021 تماس بگیرید .

آسیب پذیری جدیدی (CVE-2023-22640) در بخش SSL VPN فایروال های Fortigate

طبق اعلام شرکت Fortinet، آسیب پذیری جدیدی (CVE-2023-22640) در بخش SSL VPN فایروال های Fortigate یافت شده است که به کاربران احراز هویت شده(مهاجمان) اجازه می‌دهد که کد های مخرب و غیرمجاز را اجرا نمایند.
نسخه های تحت تاثیر
FortiOS version 7.2.0 through 7.2.3
FortiOS version 7.0.0 through 7.0.10
FortiOS version 6.4.0 through 6.4.11
FortiOS version 6.2.0 through 6.2.13
FortiOS 6.0 all versions
در حال حاضر این آسیب پذیری در نسخه های جدید FortiOS بر طرف شده است و راهکار رفع این آسیب پذیری به‌روزرسانی به نسخه های اصلاح شده است. لذا نسخه سیستم عامل فایروال خود را بررسی و از به‌روز بودن آن اطمینان حاصل نمایید.
نسخه های اصلاح شده
FortiOS version 7.4.0 or above
FortiOS version 7.2.4 or above
FortiOS version 7.0.11 or above
FortiOS version 6.4.12 or above
FortiOS version 6.2.14 or above
برای دریافت اطلاعات بیشتر به لینک های زیر مراجعه نمایید.
https://www.fortiguard.com/psirt/FG-IR-22-475
https://nvd.nist.gov/vuln/detail/CVE-2023-22640
و یا با کارشناسان پشتیبانی شرکت iCTN تماس حاصل نمایید:
021-22139230
SUPPORT.ICTN.IR

موضوع: عدم بروز رسانی فرمویر فایروال سوفوس

موضوع: عدم بروز رسانی فرمویر فایروال سوفوس


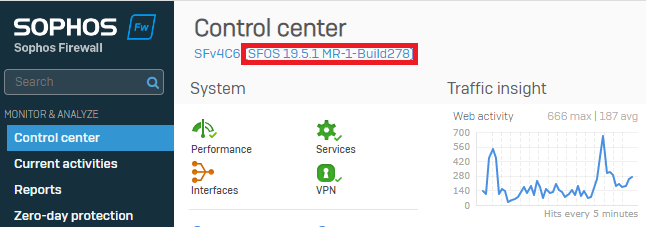
به اطلاع می رساند به دلیل برخی مشکلات در نسخه های فرمویر 19.5 GA و 19.5.1 MR-1، اکیدا توصیه می شود، نرم افزار فایروال سوفوس را به این نسخه ها بروز رسانی ننمایید و در صورتی که در حال حاضر از نسخه 19.5.1 MR-1 استفاده می کنید، جهت تغییر نسخه نرم افزار با کارشناسان واحد پشتیبانی محصولات امنیت شبکه شرکت iCTN تماس بگیرید.
شما می توانید نسخه فرمویر فایروال را مطابق شکل از منوی Control Center و از گوشه سمت چپ مشاهده نمایید.

شماره تماس: 22139230-021
آدرس سامانه پشتیبانی: https://support.ictn.ir

شناسایی و رفع آسیب پذیری CVE2022-3236 در Sophos Firewall

طبق اعلام شرکت سوفوس در تاریخ یکم مهرماه سال 1401، آسیب پذیری جدیدی در بخش های User Portal و Web Admin تجهیزات Sophos Firewall یافت شده است که به مهاجمان اجازه می دهد با استفاده از حملات اجرای کد از راه دور (Remote Code Execution)، دسترسی غیر مجاز به فایروال داشته باشد. لازم به ذکر است، در حال حاضر این آسیب پذیری شناسایی و رفع شده است.

طبق اطلاعیه شرکت سوفوس، کاربران این فایروال در صورت رعایت پیش فرض های امنیتی، نیازی به انجام تغییرات در فایروال ندارند و این آسیب پذیری به صورت خودکار با دریافت Hotfix در فرمویر های پشتیبانی شده رفع شده است.

همچنین با توجه به خطرات این آسیب پذیری، شرکت سوفوس Hotfix های امنیتی را برای تعدادی از فرمویر هایی که به صورت رسمی پشتیبانی نمی شوند هم ارائه کرده است. لیست زیر شامل تمام فرمویر هایی می باشد که Hotfix برای آن ها ارائه شده است.

v19.0 GA, MR1, and MR1-1 –

v18.5 GA, MR1, MR1-1, MR2, MR3, and MR4 –

v18.0 MR3, MR4, MR5, and MR6 –

v17.5 MR12, MR13, MR14, MR15, MR16, and MR17 –

v17.0 MR10 –


در همین راستا، شرکت iCTN به مشتریان خود پیشنهاد می کند تا با بررسی موارد ذیل، از دریافت خودکار Hotfix های امنیتی بر روی دستگاه های خود اطمینان حاصل نمایند:

1.بروز رسانی فرمویر فایروال به آخرین نسخه های پشتیبانی شده توسط شرکت سوفوس به صورت رسمی: در حال حاضر نسخه های 18.5.3 و بالاتر پشتیبانی می شوند و پیشنهاد می شود تمامی تجهیزات با فرمویر های نسخه های پایین تر به نسخه های پشتیبانی شده بروز رسانی شوند.

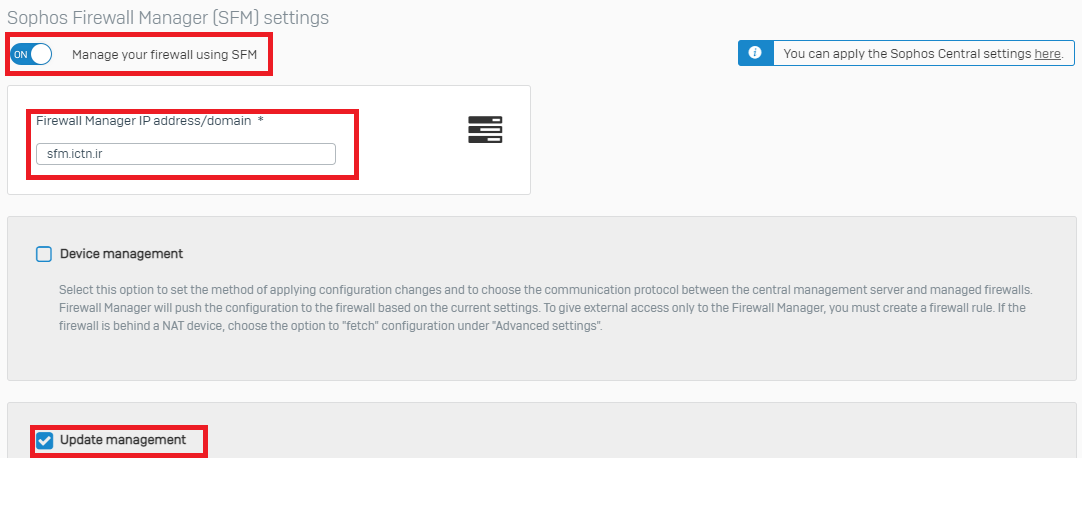
2.حصول اطمینان از دریافت بروز رسانی ها از طریق سرور شرکت iCTN: از مسیر  Administration > SFM و یا Administration > Central Management اطمینان حاصل نمایید که تنظیمات مطابق تصویر زیر به شکل صحیح اعمال شده است.

3. حصول اطمینان از دریافت Hotfix ها به صورت خودکار: از مسیر Administration > Firmware اطمینان حاصل نمایید که گزینه دریافت خودکار Hotfix ها فعال می باشد.


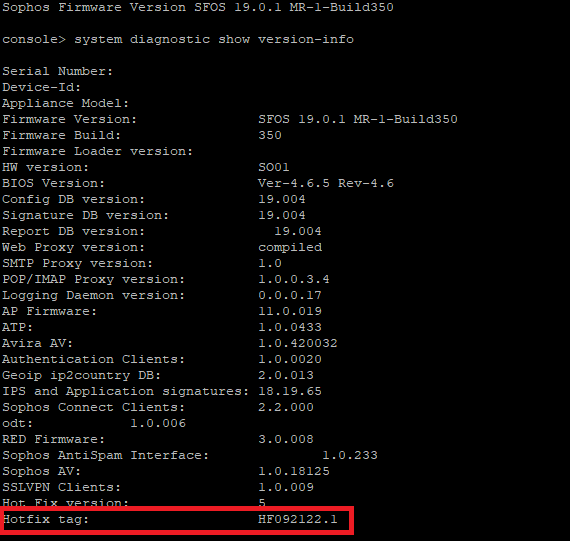
4. حصول اطمینان از دریافت Hotfix مربوط به این آسیب پذیری: پس از اتصال به CLI دستگاه از طریق SSH، وارد گزینه 4 شوید و با وارد کردن دستور ذیل، نسخه Hotfix را بررسی نمایید. نسخه Hotfix می بایست HF092122.1 یا بالاتر باشد.


لازم به ذکر است تمامی تنظیمات فوق توسط کارشناسان شرکت iCTN به هنگام نصب و راه اندازی محصول انجام شده است و اکیدا توصیه می شود تغییری در آن ها صورت نگیرد.

برای دریافت اطلاعات بیشتر به لینک های زیر مراجعه نمایید و یا از طریقه سامانه پشتیبانی (https://support.ictn.ir ) تیکت ثبت نمایید و یا با کارشناسان فنی شرکت iCTN از طریق شماره تلفن 22139230-021 در ارتباط باشید.

https://www.sophos.com/en-us/security-advisories/sophos-sa-20220923-sfos-rce

https://support.sophos.com/support/s/article/KB-000044539?language=en_US

https://docs.sophos.com/nsg/sophos-firewall/19.0/Help/en-us/webhelp/onlinehelp/AdministratorHelp/Administration/DeviceAccess/index.html

https://support.sophos.com/support/s/article/KB-000044539?language=en_US

Advisory: Sophos Firewall – Appliance goes into failsafe mode when firmware upgrades to 19.0 GA with the reason “Unable to start logging daemon”

Status: On-going 

Overview

If your device is using a configuration previously restored from a Cyberoam backup, and you have NOT regenerated the appliance certificate on SFOS, upgrading to SFOS v19 will result in operation in fail safe mode.

Appliance goes into the failsafe mode with the reason “Unable to start logging daemon” when firmware upgrade to SFOS v19.0 GA. Garner service will go in a dead state.

Product and Environment

Sophos Firewall: upgrading to v19.0 GA

Impact

The appliance goes into failsafe mode after upgrading to SOFS v19.0 GA if the device had the “Appliance certificate” generated with “md5WithRSAEncryption”. The appliance certificate generated in Cyberoam devices uses a weak signature algorithm (MD5) that is NOT supported for appliance certificates in SFOS v19.

Symptom

  1. The appliance goes into the failsafe mode with the reason “Unable to start logging daemon
    To find out the root cause of the failsafe mode, do as follow:
  • Access Sophos Firewall via SSH or console cable.
  • Select Device Console and press Enter.
  • Run the command “show failure-reason” and press Enter.
    If affected, you should see the following message:
    failsafe> show failure-reason
    Unable to start Logging Daemon.
  1. Garner service becomes dead.
    To check garner service status, run the command “#service -S | grep garner”
    If affected, you should see the following message:
    garner DEAD
  2. The following error is shown in garner.log:
    ERROR May 24 12:01:34Z [4152300608]: SSL_ERR: Error loading certificate to OpenSSL

If all three symptoms are matching then appliance is affected with this issue.

How can I identify whether appliance is affected with this issue before upgrading to v19.0 GA?

Check the Signature Algorithm of the Appliance certificate by running the following command on the advanced shell:

      openssl x509 -in /conf/certificate/ApplianceCertificate.pem -text -noout

If the output shows the signature algorithm as “md5WithRSAEncryption“, DO NOT upgrade to v19 before regenerating the appliance certificate.

Resolution

Please check two feasible workarounds for this issue.

Rollback to the previous version

In Sophos Firewall, go to Backup & firmware > Firmware. You can see the previous version under Firmware. If you want to roll back, click the button for Boot firmware image for the previous version.

Verify the Signature Algorithm of the Appliance certificate

Note: Regenerating the appliance certificate will have some impact. Make sure to read the section “Impact of the regenerating appliance certificate“.

On 18.5.MR3 or previous versions, verify the Signature Algorithm of the Appliance certificate by running the following command on the advanced shell:
openssl x509 -in /conf/certificate/ApplianceCertificate.pem -text -noout

If the output shows the signature algorithm as “md5WithRSAEncryption“, DO NOT upgrade to v19 before regenerating the appliance certificate.

To regenerate the appliance certificate from the UI,

  1. Go to SYSTEM > Certificates > ApplianceCertificate.
  2. Click Apply on the “Regenerate certificate manage” section.

Already affected by the issue?

If you are already affected by this issue (running 19.0.x in Failsafe mode), do as follow:

  1. Rollback to 18.5.MR3
  2. Regenerate Appliance certificate from the UI
  3. Run “openssl x509 -in /conf/certificate/ApplianceCertificate.pem -text -noout”
    The output should show “Signature Algorithm: sha256WithRSAEncryption”
  4. Migrate to SFOS v19.0.x by downloading the latest firmware (do not do firmware switchover to 19.0.x)

Impact of the regenerating appliance certificate

The regenerated appliance certificate must be replaced for the features dependent on the appliance certificate:

  1. SSLVPN remote access: Regenerating the appliance certificate results in remote users being unable to connect via VPN to the Sophos Firewall.  Have the remote VPN user(s) re-download their client configuration package from the user portal to fix the issue.
  2. SSLVPN site-to-site server-side SFOS: Regenerating the appliance certificate results in a connection failure of the SSLVPN client. Download the SSLVPN server configuration and import it again on the SSLVPN S2S client-side firewall.

نسل جدید فایروال‌های سری XGS

معرفی Sophos Firewall و سخت‌افزار جدید سری XGS

Sophos اولین Firewall نسل جدید سری XGS را با سیستم عامل Sophos Firewall نسخه ۱۸.۵ را در بهار ۲۰۲۱ معرفی کرد. این پلتفرم سخت‌افزاری بازمهندسی شده، برای مدیران شبکه، یک مشکل رایج را برطرف می‌کند. با این محصول می‌توان سطح امنیت را برای شبکه‌های بسیار متنوع، توزیع شده و رمزگذاری شده امروزی، بدون کاهش عملکرد، افزایش داد. نسل جدید سری XGS با قیمت بسیار جذاب قواعد بازی را در دنیای فایروال‌های شبکه تغییر می‌دهد. در ادامه به بررسی سه نکته کلیدی در مورد این محصول جدید شرکت Sophos می‌پردازیم.

معماری پردازنده دوگانه و XStream

هر دستگاه سری XGS دو قلب تپنده درون خود دارد. یک پردازنده چند هسته‌ای x86 با کارایی بالا و یک پردازنده Xstream Flow که می‌تواند با تخلیه ترافیک تأیید شده و مطمئن از نظر امنیتی در FastPath به تسریع هوشمند اجرای برنامه‌ها کمک کند. این معماری به سری XGS اجازه می‌دهد تا همان انعطاف‌پذیری در گسترش و مقیاس‌پذیری حفاظتی فایروال‌های مبتنی بر x86 را داشته باشد. علاوه بر این سری XGS می تواند عملکردی بهبود یافته ای را به نسبت محدودیت‌های برخی از پلتفرم‌های قدیمی، ارائه دهد. به عنوان مثال، با پردازنده‌های قابل برنامه‌ریزی Xstream Flow، می‌توان قابلیت‌های تخلیه ترافیک را در نسخه‌های آینده نرم‌افزار گسترش داد و بدون تغییر سخت‌افزار، بهبود عملکرد بیشتری را ارائه کرد.

نسل جدید فایروال‌های سری XGS

حفاظت و عملکرد

درست است که صحبت کردن از سرعت و Feed در دنیای فایروال‌ها مهم است، اما Sophos در سری جدید XGS عملکرد دستگاه را به طور چشمگیری افزایش داده و این مقدار افزوده شده یک هدف دارد: محافظت بیشتر. در حالی که حدود ۹۰ درصد از ترافیک شبکه رمزگذاری شده (منبع) و تقریبا ۵۰ درصد بدافزارها از TLS برای جلوگیری از شناسایی استفاده می‌کنند (منبع)، سازمان‌ها با فعال نکردن بازرسی TLS نقاط کور بزرگی را در میدان دید شبکه خود باقی می‌گذارند.

بر اساس داده‌های Telemetry شرکت Sophos، حدود ۹۰ درصد از سازمان‌ها بازرسی TLS را روی فایروال خود فعال نمی‌کنند. حتی اگر در نظر بگیریم که برخی از آن‌ها ممکن است راه‌حل‌های جداگانه‌ای برای انجام بازرسی TLS داشته باشند، احتمالاً در اقلیت قرار دارند. علاوه بر خطرات امنیتی ایجاد شده در چنین شرایطی، ایجاد خط مشی را برای ترافیک‌های «عمومی» و «ناشناخته» هم بسیار سخت است.

قبل از اینکه اعتراض کنید که: «اما بازرسی TLS اینترنت را خراب می‌کند»، باید بگوییم فایروال Sophos شامل پشتیبانی بومی برای TLS 1.3 است و یک رابط کاربری ارائه می‌دهد که به وضوح نشان می‌دهد که آیا ترافیک باعث ایجاد مشکل شده است یا خیر و چند کاربر تحت تأثیر قرار گرفته‌اند. تنها با چند کلیک، می‌توانید سایت‌ها و برنامه‌های مشکل‌زا را بدون کاهش سطح حفاظتی حذف کنید.


مقاله پیشنهادی: “محصولات و امکانات جدید امنیت شبکه“


امنیت Edge

سری XGS جدید چندین اندازه و پیکربندی مختلف دارد و به واسطه سیاست «محافظت به‌ازای هر مگابایت» به آسانی می‌تواند رقبایش را شکست دهد. دستگاه‌های سری XGS با بهره‌مندی از رابط‌های پرسرعت، نیازهای ارتباطی متنوع کسب‌وکارهای بزرگ و کوچک را برآورده می‌کنند. این سری از دستگاه‌ها، از طیف وسیعی از پورت‌ها پشتیبانی می‌کنند و دارای ماژول‌های الحاقی متنوعی برای اتصال دستگاه به محیط‌های منحصربه‌فرد هر مشتری هستند که باعث تبدیل آن‌ها به گزینه‌های مناسبی برای امروز و حتی آینده شده است.

سری XGS با دستگاه‌های زیرساخت Edge مثل Access Ponitهای APX و دستگاه‌های اترنت از راه دور SD-RED ادغام می‌شود. XGS با Zero-Trust Network Access که به صورت Cloud مدیریت می‌شود و سوئیچ‌های شبکه لایه دسترسی، امنیت شبکه را برای تمام Edgeها به ارمغان می‌آورد.

سیستم عامل Sophos Firewall نسخه ۱۸.۵

دستگاه‌های جدید با آخرین ویرایش نرم‌افزار نسخه ۱۸.۵ عرضه می‌شوند که نه تنها از سخت‌افزار جدید پشتیبانی می‌کند، بلکه شامل تمام به روز رسانی‌های Maintenance نسخه‌های ۱۸ است. علاوه بر این نسخه ۱۸.۵ بسیاری از قابلیت‌های جدید و بهبودهای امنیتی را به همراه دارد.

جمع بندی

شرکت Sophos با معرفی نسل جدید فایروال‌های سری XGS گزینه‌های جدید و منعطفی را برای تامین امنیت شبکه کسب‌و‌کار‌ها و سازمان مختلف به بازار عرضه کرده است. سری جدید علاوه بر قدرت بیشتر سخت‌افزاری و نرم‌افزاری، انعطاف بیشتری برای انتخاب پیکربندی بر اساس نیاز‌های منحصربه‌فرد به مشتریان ارائه می‌دهد.

منبع

شاخص اسرار یک تحلیلگر امنیت؛ شناسایی تهدید

اسرار یک تحلیلگر امنیت؛ شناسایی تهدید

وقتی صحبت از تشخیص و پاسخ به تهدید به میان می‌آید، تعداد فزاینده‌ای از سازمان‌ها به دنبال MDRها هستند که وظیفه شناسایی و پاسخ‌دهی مدیریت شده را دارند. در واقع، طبق تحقیقات ESG،  پنجاه ویک درصد از این سازمان‌ها از یکMDR با هدف به کارگیری داده‌های Telemetry برای تشخیص تهدید و پاسخ به آن، استفاده می‌کنند. ارائه دهندگان MDR، مانند Sophos Managed Threat Response (MTR)، مزایای مختلفی نسبت به یک برنامه عملیات امنیتی داخلی دارند. بزرگترین مزیت همه آن‌ها تجربه است.

تحلیلگران امنیتی دائماً به دنبال تهدیدها و هر چیز مشکوک دیگری هستند که ممکن است نیاز به انجام اقدامات بیشتری داشته باشد. با این حال، شناسایی تهدیدها همیشه با یک روش انجام نمی‌پذیرد. در Sophos فرایند شناسایی تهدید به دو دسته اصلی تقسیم می‌شود:

  • شناسایی تهدید مبتنی بر نشانه
  • شناسایی تهدید بدون نشانه

صرف نظر از اینکه شناسایی مبتنی بر نشانه است یا بدون نشانه، هر گونه تهدید شناسایی شده باید توسط تیم امنیتی به صورت فوری، پاسخ داده و خنثی شود.

شناسایی تهدیدات مبتنی بر نشانه

تحلیلگران امنیتی باید حیطه تحت پوشش خود را برای رفتارهای مخرب و مشکوک دائماً تحت نظر داشته باشند. در سازمان، هر تشخیصی که نیاز به بررسی بیشتر داشته باشد، توسط یک عامل انسانی تحلیلگر تهدید بررسی می‌شود. عامل انسانی می‌تواند زمینه کسب‌و‌کار و همچنین استدلال انسانی را در هر موقعیتی مدنظر قرار دهد. در واقع آن‌ها رفتار را مشاهده می‌کنند، زمینه کسب‌و‌کار را در نظر می‌گیرند، یک فرضیه می‌سازند و سپس بر اساس آن عمل می‌کنند. فرضیه ممکن است این باشد که به صورت فعالانه با حادثه بالقوه درگیر شوند یا کارهای تحقیقاتی بیشتری برای تثبیت دانسته‌های خود در مورد موضوع مورد نظر انجام دهند.

برای تکمیل حلقه تصمیم‌گیری، تحلیلگر منتظر می‌ماند و بررسی می‌کند تا ببیند نتایج آن فرضیه و آزمایش چیست. در صورت نیاز به بررسی بیشتر، می‌توانند این چرخه را تا زمانی که بتوانند تصمیم درستی بگیرند، تکرار کنند. اگر رویداد به یک حادثه فعال تبدیل شده باشد، تحلیلگر برای مبارزه فعال با تهدید به حالت پاسخ کامل می‌رود.

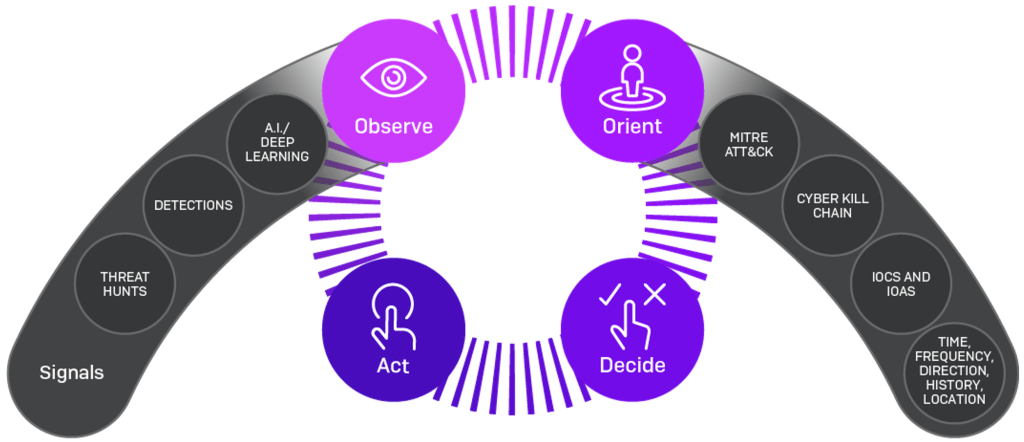
تحلیلگران امنیتی با تجربه اغلب از چارچوبی برای هدایت تحقیقات خود استفاده می‌کنند. به عنوان مثال، تیم Sophos MTR از یک روش تحقیقی به نام حلقه OODA استفاده می‌کند. این روش به آن‌ها اجازه می‌دهد تا در چرخه ذکر شده در بالا شرکت کنند تا اطمینان حاصل شود که همه یافته‌ها آزمایش و اثبات شده‌اند.

شناسایی تهدید

حلقه OODA یک مفهوم نظامی است که تیم را قادر می‌سازد تا چرخه استدلال را برای درک کامل رویداد و رفتار محیط طی کند. سپس آن‌ها می‌توانند براساس یافته‌ها و همچنین تصمیم‌گیری و شهود انسانی برای نتیجه گیری اینکه آیا فعالیت‌های مخرب در محیط مشتری وجود دارد یا خیر استفاده کنند. سپس تحلیلگر می‌تواند با پشتوانه این تحقیق عمل کند.

حال، بیایید یک مثال بزنیم. نمونه مورد نظر یک مشتری است که تقریباً ۸۰۰ دستگاه داشت و توسط Sophos MTR تحت نظارت بود.

ماشه (Trigger)

تنها مدرکی که نشان می‌دهد مشکلی در سیستم آسیب‌دیده وجود دارد، اجرای ظاهراً خوش‌خیم ProcDump است؛ ProcDump ابزاری کاملاً قانونی است که توسط مدیران برای ضبط فضای حافظه یک برنامه، معمولاً برای عیب‌یابی، استفاده می‌شود. با این حال، در این مثال، سیگنالی که Sophos Endpoint گزارش کرده بود، نشان داد که ProcDump در حال تلاش برای dump کردن حافظه lsass.exe است.

LSASS یک Security Authority Subsystem Service محلی در مایکروسافت ویندوز است و مسئول اجرای خط مشی امنیتی و مدیریت ورود به سیستم‌های ویندوز را به عهده دارد. اگر کسی بخواهد حافظه آن را روی یک دیسک خارجی کپی کند، می‌تواند نام کاربری و رمز عبور کاربران را از آن استخراج کند.

Sophos Intercept X که یک سیستم حفاظت endpoint است، این تلاش را به عنوان یک رویداد «سرقت اعتبار» مسدود کرد. با این حال این هشدار یک پیام گویا بود که لزوم یک شناسایی کامل تهدید مبتنی بر نشانه را نشان می‌داد. براساس این وضعیت، یک مورد شناسایی تهدید به طور خودکار توسط سیستم MTR ایجاد شد و در اختیار تحلیلگران تهدید MTR قرار گرفت تا اقدامات لازم را انجام دهند.


مقاله پیشنهادی: “اسرار یک تحلیلگر امنیتی: بررسی یک رویداد“


شکار(Hunt)

پس از رویداد سرقت اعتبار اولیه، تحلیلگر MTR درخت فرآیند را از ProcDump ردیابی کرد تا هر شاخص اضافی را شناسایی کند. آن‌‌ها از این طریق می‌توانستند تشخیص دهند که مهاجم همچنین سعی کرده است از Meterpreter برای افزایش دسترسی کاربری خود استفاده کند. مهاجم ردپایی از ترافیک Command and Control (C2) را به جا گذاشته بود که به یک آدرس IP خارجی ناشناخته ارتباط برقرار می‌کرد. روشی مشابه آنچه که توسط تحلیلگر و قبل از استفاده از ابزارهای شناسایی و پایداری مانند Cobalt Strike هم استفاده می‌شد. در این مرحله مشخص بود که یک دشمن فعال در شبکه وجود دارد و تحلیلگر MTR این رویداد را به مشتری، مطابق با حالت پاسخ MTR انتخابی آن‌ها، اعلام کرد تا شکار را در کنار تیم MTR ادامه دهد.
شاخص اسرار یک تحلیلگر امنیت؛ شناسایی تهدید

شناسایی تهدید بدون نشانه

در حالی که شناسایی‌های مبتنی بر نشانه متکی به یکی از حسگرها برای شناسایی و تولید سیگنال هستند، شناسایی بدون نشانه بسیار ارگانیک‌تر است. اگرچه ممکن است هنوز از الگوریتم‌های هوش مصنوعی برای پردازش حجم زیاد داده‌های دریافتی استفاده شود، اما شناسایی تهدید بدون نشانه تقریباً همیشه توسط یک عامل انسانی تحلیلگر تهدیدات شروع شده و ادامه می‌یابد.

در این روش به‌جای تکیه بر آن سیگنال هشدار‌دهنده سیستماتیک اولیه، به‌طور پیش‌گیرانه بررسی‌هایی را در دارایی‌های یک مشتری یا چندین مشتری انجام می‌دهیم. این فرایند ممکن است به دلایل مختلفی رخ دهد، که محدود به موارد زیر نمی‌شوند:

  • یک مشتری در همان صنعت به روشی خاص مورد هدف قرار گرفته است و می‌خواهیم بررسی لازم را انجام دهیم تا اطمینان حاصل کنیم که همان عوامل تهدید سعی در حمله به سایر مشتریان MTR Advanced ندارند.
  • SophosLabs تیم MTR را از حمله مهمی که مشتریان در همان دسته‌بندی یا با ویژگی‌های مشابه، مشتری MTR Advanced هدف قرار می‌دهد، مطلع کرده است.
  • یک رویداد مهم در چشم‌انداز امنیتی رخ داده است و می‌خواهیم مطمئن شویم که آیا هر یک از مشتریان تحت تأثیر قرار گرفته‌اند یا خیر. این مورد در چشم‌انداز کنونی که تهدیدهای روز صفر در حال پیشرفته‌تر‌شدن و رایج‌تر‌شدن هستند، متأسفانه بسیار رایج است.

جمع بندی

شناسایی تهدید مهم است زیرا تهدیدهای پیچیده می‌توانند امنیت سایبری خودکار را پشت سر بگذارند. سازمان‌ها برای جلوگیری از بروز مشکلات دردسرساز در سیستم‌های خود به دنبال متخصصانی هستند که با پیروی از روش‌های حرفه‌ای شناسایی تهدیدات، آن‌ها را پیدا کنند و اقدامات لازم را انجام دهند. مهم‌ترین مزیت MDRها در این فرایند تجربه آن‌ها در شناسایی تهدیدات است. تهدیدات موجود ممکن است نشانه‌هایی داشته‌باشند یا یک تهدید بدون نشانه در کمین باشد، که MDRها می‌توانند با روش‌هایی که گفته شد آن‌ها را شناسایی کنند.

منبع
 

SSD Cache

بهینه‌سازی NAS با SSD Cache: HDD در مقابل SSD

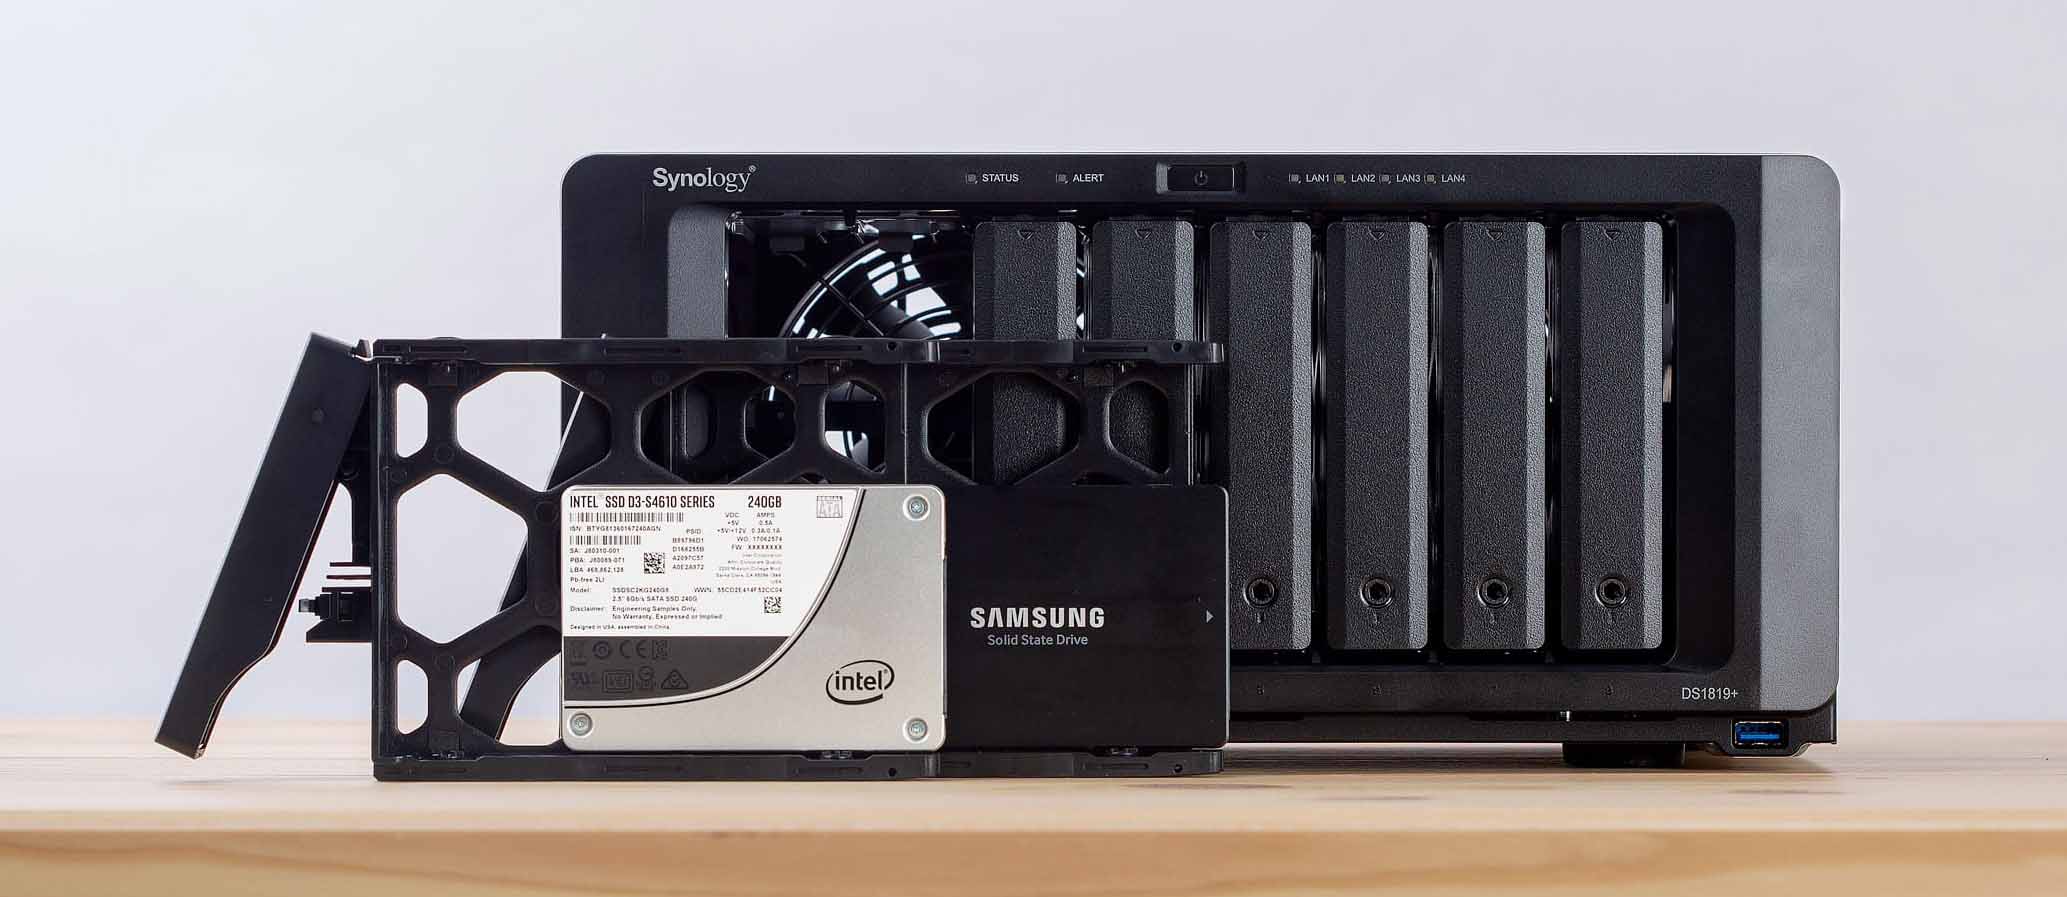
نبرد همیشگی بین HDD و SDD، همچنان ادامه دارد و هر دوی آن‌ها  مزایا و معایب خاص خود را دارند. یک هارد دیسک یا همان HDD از یک بازوی محرک برای خواندن‌ و نوشتن اطلاعات استفاده می‌کند و از صفحاتی تشکیل شده که داده‌ها را در آن‌ها ذخیره می‌کند. هنگامی که درخواست‌های خواندن و نوشتن زیادی وجود داشته باشد، خصوصا اگر با تعداد زیادی فایل با اندازه کوچک مواجه باشیم، صفحه می‌چرخد و هد برای جستجوی محل مورد نظر برای خواندن یا نوشتن داده‌ها، به‌صورت پراکنده و غیر پیوسته روی درایو حرکت می‌کند. این پروسه، دلیل اصلی تاخیر HDD نسبت به SSD است. چرا که یک SDD هیچ بخش متحرکی ندارد و از حافظه فلش برای ذخیره داده‌ها استفاده می‌کند. استفاده از حافظه فلش باعث می‌شود تا انرژی کمتری مصرف شود، تقریبا هیچ نویز، لرزش و گرمایی در SSDها وجود نداشته باشد و در مقایسه با هارد دیسک‌های قدیمی، با سرعت بسیار بالاتری کار کنند.

SSD Cache دقیقا چیست؟

به فضای ذخیره‌‎سازی موقت داده‌ها Cache گفته می‌شود و SSD Cache، روی تراشه‌های حافظه فلش قرار دارد و معمولا با عنوان Hot Data شناخته می‌شود. در SSDها بخش معینی به عنوان Cache در نظر گرفته می‌شود که با ذخیره Hot Data در آن بخش، SSD تاخیر کمتری داشته باشد، بتواند با سهولت بیشتری پاسخ‌گوی درخواست‌ها باشد و البته، سرعت خواندن و نوشتن و عملکرد کلی‌اش افزایش پیدا کند.

هنگام اجرای برنامه‌هایی که نیاز به IOPS تصادفی بالاتری دارند یا زمانی که مقادیر زیادی داده در بلوک‌ها نوشته می‌شوند، ساختن یک سیستم تمام SSD می‌تواند مشکلاتی را برای شما ایجاد کند. البته نگران نباشید، برای حل این مشکلات هم راهی وجود دارد و آن استفاده از SSD Cache است. می‌توانید SSD Cache را روی یک حجم ذخیره‌سازی واحد یا iSCSI LUN، به صورت block-level نصب کنید تا با ایجاد یک بافر خواندن و نوشتن، بتوانید سرعت عملکرد دسترسی تصادفی را افزایش دهید. توجه داشته باشید از آن‌جایی که عملیات پیچیده‌ خواندن و نوشتن متوالی مثل پخش ویدیوی HD، فاقد الگوهای بازخوانی هستند و استفاده از حافظه SSD Cache در چنین مواردی نمی‌تواند مزیت خاصی برای شما به‌همراه داشته باشد.

SSD Cache

انواع SSD Cache

SSD Cache را می‌توان به دو دسته فقط خواندنی و خواندنی-نوشتنی تقسیم کرد. هنگامی که یک SSD را به عنوان Cache فقط خواندنی تنظیم می‌کنید، تنها داده‌هایی که اغلب به آن‌ها دسترسی دارید در Cache ذخیره می‌شوند تا سرعت خواندن تصادفی افزایش یابد. از آنجایی که این حافظه در نوشتن داده‌ها دخالتی ندارد، داده‌ها حتی زمانی که SSD خراب می‌شود هم کاملا سالم خواهند ماند. در سوی دیگر، Cache خواندنی-نوشتنی را داریم که در مقایسه با Cache فقط خواندنی، داده‌ها را به‌صورت همزمان روی SSD می‌نویسد. برای اطمینان از ایمنی و سالم ماندن داده‌ها، حداقل به دو SSD نیاز دارید که یک RAID را تشکیل دهند. با اینکه این کار باعث افزایش میزان Fault Tolerance درSSD  می‌شود، اما اگر تعدادSSD های فرسوده از حد تحمل تعیین‌شده در پیکربندی RAID فراتر رود، همچنان خطر از دست دادن اطلاعات وجود دارد.


انتخاب درست کدام است؟

هرچقدر که داده‌های بیشتری روی SSD نوشته شود، طول عمر آن کوتاه‌تر خواهد شد. پیدا کردن یک SSD مناسب که با نیازهای ورودی و خروجی شما مطابقت داشته باشد، اهمیت بسیاری دارد؛ زیرا بدون شک شما نمی‌خواهید که خیلی زودتر از انتظارتان متوجه فرسایش Cache در SSD انتخابی‌تان شوید. هنگام انتخاب SSDهای مناسب برای راه‌اندازی Cache SSD روی NAS، باید استقامت SSD را با نگاهی دقیق به دو مشخصه ارزیابی کنید؛ TBW (ترابایت نوشته شده) و DWPD (نوشتن کل درایو در روز). TBW به معنای مجموع داده‌ای است که می‌توان روی یک SSD در تمام طول عمر آن نوشت و در سوی دیگر، DWPD به تعداد دفعاتی اشاره دارد که می‌توانید به‌صورت روزانه، کل SSD را در طول دوره گارانتی بازنویسی کنید. اگر ظرفیت درایو خود (Capacity) و دوره ضمانت آن (Warranty) را می‌دانید، می‌توانید به سادگی TBW را با معادله زیر به DWPD یا برعکس تبدیل کنید:

TBW = DWPD X 365 X Warranty (yr) X Capacity (TB)

DWPD = TBW / (365 X Warranty (yr) X Capacity (TB))

فرض می‌کنیم SSD شما ۲ ترابایتی است و ۵ سال ضمانت دارد. اگر مقدار DWPD یک به‌دست آمده باشد، به این معنی است که می‌توانید تا ۵ سال آینده روزانه ۲ ترابایت داده در آن بنویسید. بر اساس معادله فوق، در این مورد، رقم نهایی ۲ * ۵ * ۳۶۵ * ۱ برابر با ۳۶۵۰ ترابایت خواهد شد. بهتر است قبل از رسیدن به مقدار حداکثری۳۶۵۰ ترابایت، به فکر تعویض SSD خود باشید. استفاده روزانه از NAS خود را بررسی کنید تا میزان داده‌های نوشته شده را ارزیابی کرده و ببینید آیا رتبه‌بندی TBW نیازهای شما را برآورده خواهد کرد یا خیر.


مقاله پیشنهادی: “۳ دلیل برای انتخاب SSDهای سازمانی“


اگر استفاده روزانه شما از NAS شامل برنامه‌هایی می‌شود که حجم بالایی از داده‌ها را می‌نویسند، توصیه می‌شود به سراغ SSD‌های سازمانی بروید تا مطمئن شوید که امکان تحمل بار سنگین حجم نوشتن مورد نیاز شما را دارند. SSDهای معمولی اغلب دارای مقدار کمتر از یک برای DWPD هستند. استفاده از آن به عنوان درایو بوت مناسب است، اما نمی‌تواند فشار کاری ناشی از خواندن و نوشتن مداوم را تحمل کند. در مقابل، اکثر SSDهای سازمانی دارای DWPD بالاتر از ۱ هستند و حتی تا عدد ۱۰ هم پیش می‌روند! بنابراین استقامت بسیار بیشتری در مقابل حجم کاری بالا از خود نشان خواهند داد.

جدا از موضوع استقامت SSD، باید نیازها و الزامات حافظه SSD Cache را نیز در نظر بگیرید. از آن‌جایی که SSD Cache بسته به اندازه Cache، به مقدار مشخصی از حافظه نیاز دارد، اگر می‌خواهید SSD Cache بزرگ‌تری داشته باشید، ممکن است مجبور شوید حافظه‌ی خود را ارتقا دهید. برای حفظ ثبات سیستم، تنها یک چهارم از حافظه از پیش نصب شده سیستم، به حافظه SSD Cache اختصاص داده شده است. از آنجایی که یکSSD  با حجم یک گیگابایت تقریبا ۴۱۶ کیلوبایت حافظه سیستم را اشغال می‌کند، یک Cache فقط خواندنی ۲ × ۱۲۸ گیگابایتی SSD  (در مجموع ۲۵۶ گیگابایت)، حداقل به ۱۰۴ مگابایت حافظه نیاز دارد. این در حالی است که یک Cache خواندنی-نوشتنی ۲ × ۱۲۸ گیگابایتی SSD (در مجموع ۱۲۸ گیگابایت) حدود ۵۲ مگابایت حافظه مصرف خواهد کرد. لازم است به این نکته اشاره کنیم که کمبود حافظه، باعث محدود شدن حجم SSD Cache هم خواهد شد.

جمع‌بندی: بهینه‌سازی بازده ذخیره‌سازی

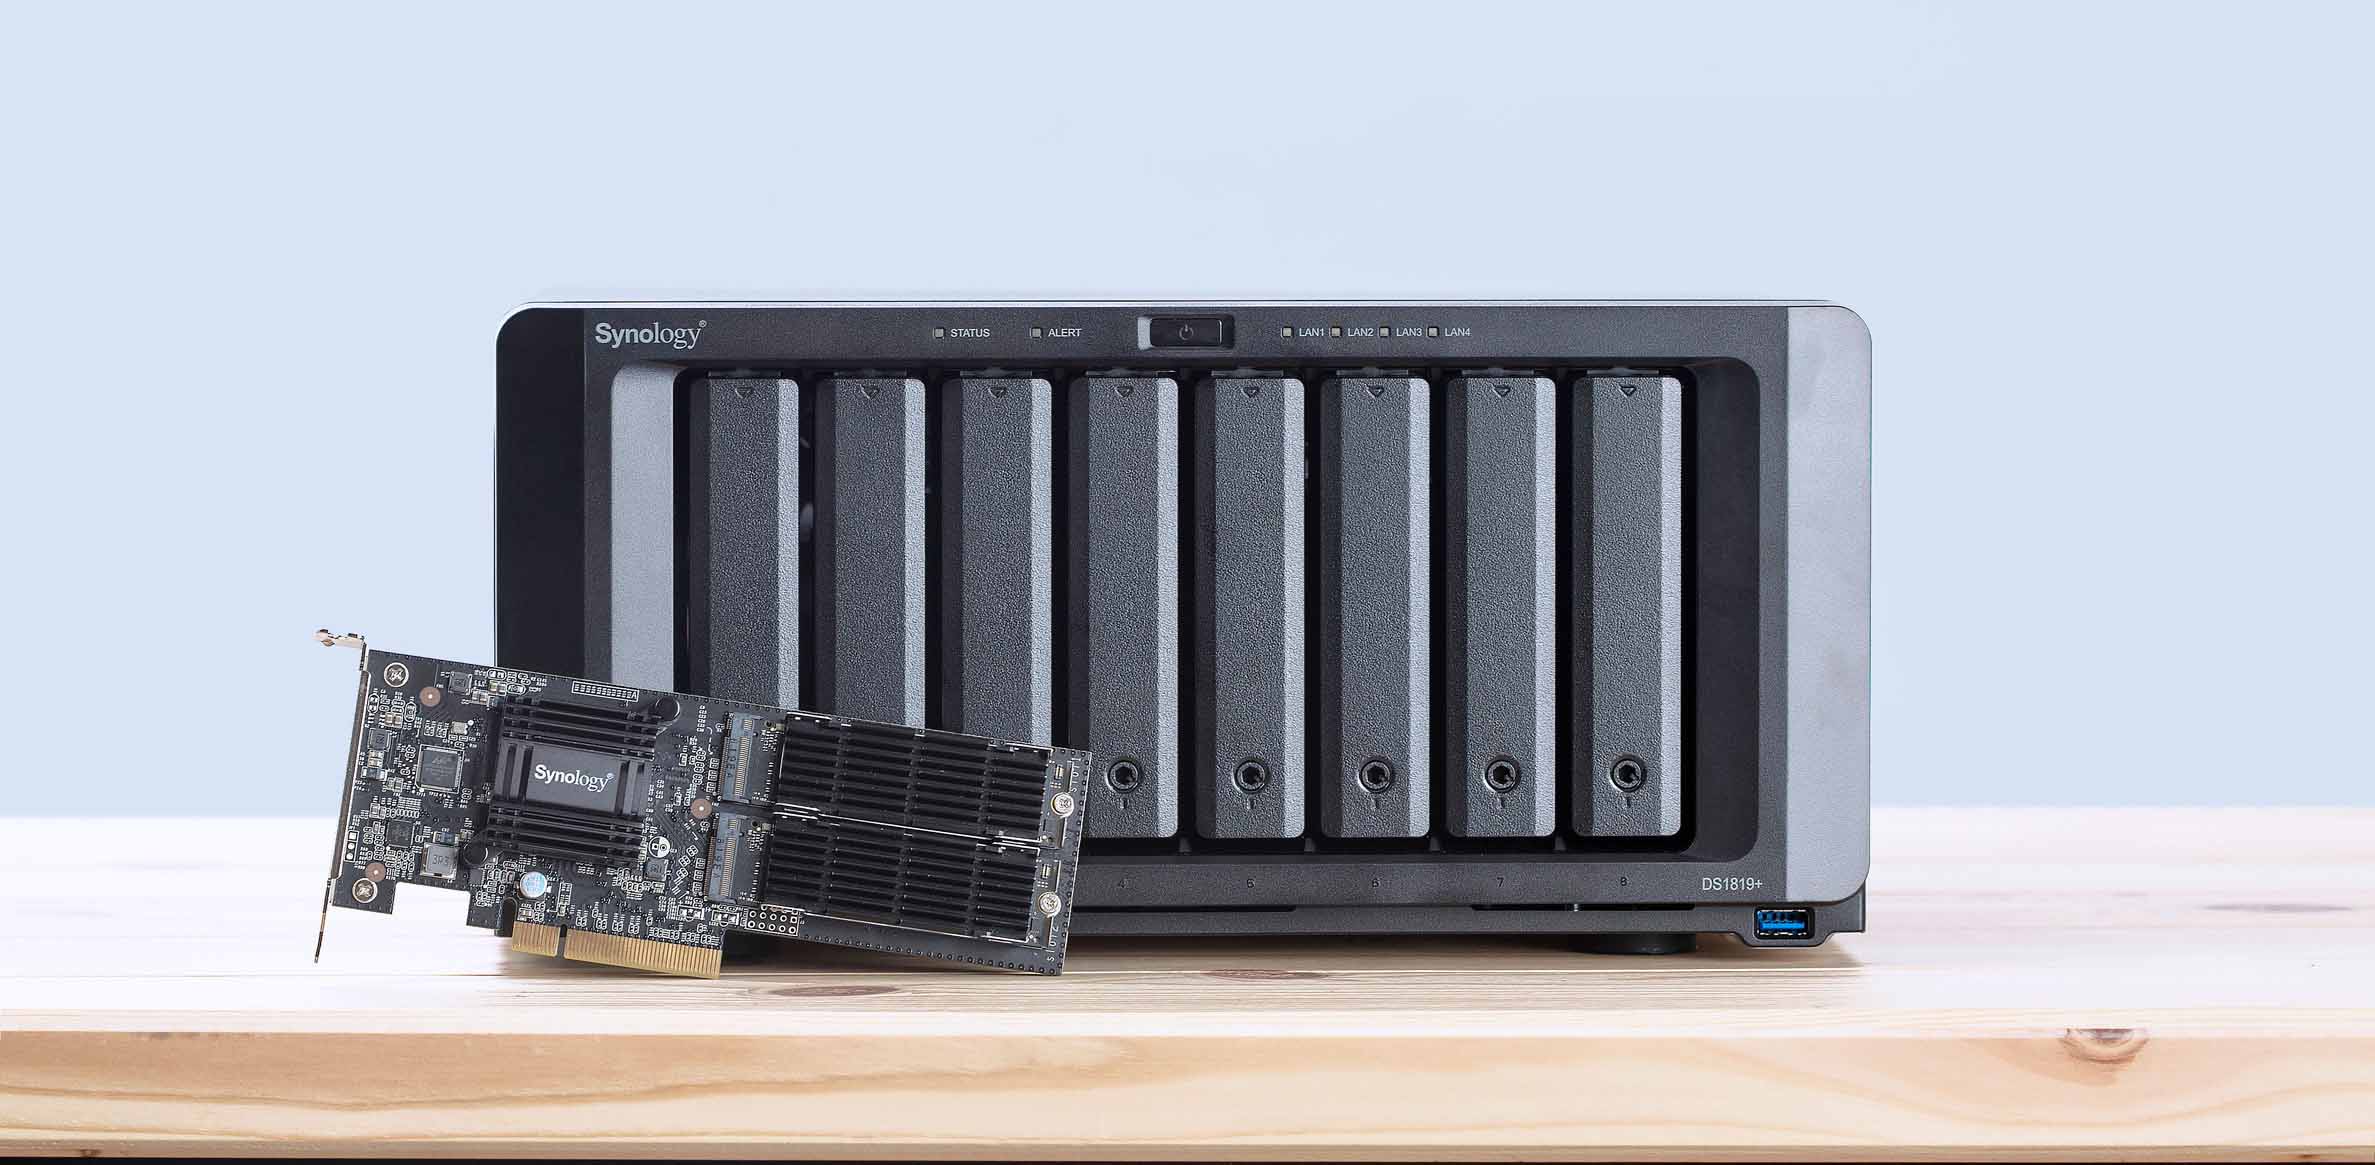
اگر NAS شما دارای یک شکاف PCIe است، می‌توانید یک کارت آداپتور SSD دوگانه M.2 نصب کنید که برای افزایش عملکرد Cache از هر دو نوع SSD مختلف یعنی SATA و NVMe پشتیبانی می‌کند. با Synology M2D18، نه تنها می‌توانید درایوهای بیشتری را برای ذخیره‌سازی داده‌ها رزرو کنید، بلکه گزینه‌های متعدد و منعطفی در زمینه SSD خواهید داشت، زیرا به‌طور کامل از ماژول‌های M.2 با فرمت‌های ۲۲۴۶، ۲۲۶۰ و ۲۲۸۰ پشتیبانی می‌کند. وقتی که قصد اضافه کردن یک Cache SSD را برای بهینه‌سازی عملکرد دارید، جدا از مراجعه به لیست ارائه‌شده توسط فروشنده برای پیدا کردن SSD‌های سازگار، توصیه می‌شود حتما مقادیر TBW و DWPD را در برگه‌های مشخصات جستجو کنید تا مطمئن شوید استقامت SSD انتخابی با نیازها و بار کاری شما مطابقت داشته باشد.

منبع